

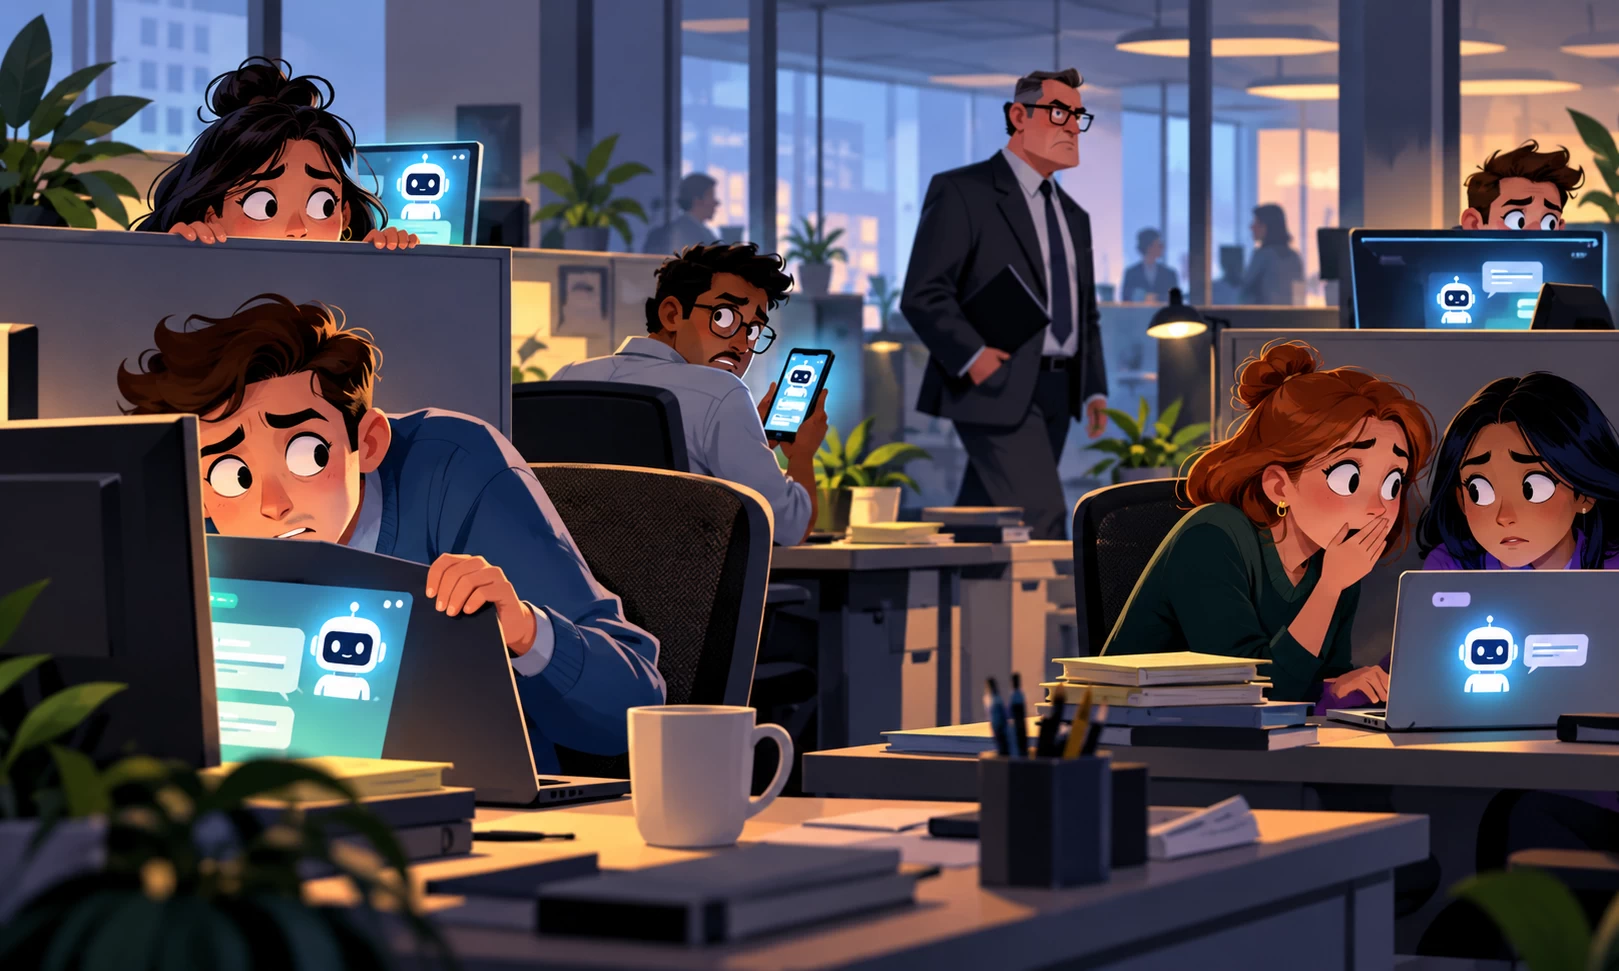
در بسیاری از شرکتها، استفاده از هوش مصنوعی خیلی زودتر از آنکه سیاست رسمی دربارهاش نوشته شود آغاز شده است. یک کارمند برای خلاصهکردن یک گزارش از چتجیپیتی استفاده میکند، توسعهدهنده بخشی از کد را برای رفع خطا در یک ابزار عمومی میگذارد، واحد بازاریابی متن یک کمپین را با یک سرویس مولد میسازد و یکی از مدیران برای تحلیل فایل اکسل از حساب شخصی یک ابزار هوش مصنوعی کمک میگیرد. از نگاه هرکدام از این افراد، ماجرا ممکن است صرفاً یک راه سریعتر برای انجام کار باشد؛ اما از نگاه سازمان، مجموعه همین رفتارهای کوچک میتواند تبدیل به چیزی شود که امروز با عنوان «هوش مصنوعی پنهان» (Shadow AI) شناخته میشود.
هوش مصنوعی پنهان یعنی استفاده از ابزارها، حسابها، سرویسها یا عاملهای هوش مصنوعی خارج از چارچوب رسمی، نظارت یا تأیید سازمان. مسئله اصلی این نیست که کارمند از AI استفاده کرده است؛ مسئله این است که شرکت نمیداند چه ابزاری استفاده شده، چه اطلاعاتی وارد آن شده، چه کسی به خروجی دسترسی دارد و داده در کجا پردازش یا نگهداری میشود. مایکروسافت نیز Shadow AI را استفاده از برنامهها و ابزارهای AI بدون تأیید یا حکمرانی سازمان تعریف میکند و تأکید دارد ریسک اصلی، خود استفاده از AI نیست، بلکه ناتوانی سازمان در مشاهده و مدیریت چیزی است که از آن خبر ندارد.
این مسئله بهسرعت از یک نگرانی حاشیهای به یکی از موضوعات اصلی امنیت و حکمرانی فناوری تبدیل شده است. گزارش Global Cybersecurity Outlook 2026 مجمع جهانی اقتصاد نشان میدهد ۸۷ درصد پاسخدهندگان، آسیبپذیریهای مرتبط با AI را سریعترین ریسک سایبری در حال رشد طی سال ۲۰۲۵ دانستهاند. در همین گزارش، نشت داده مرتبط با هوش مصنوعی مولد با ۳۴ درصد، مهمترین نگرانی درباره ریسکهای GenAI در سال ۲۰۲۶ گزارش شده است؛ حتی بالاتر از نگرانی درباره توانمندیهای تهاجمی مهاجمان.
بنابراین هوش مصنوعی پنهان را نباید صرفاً مسئلهای برای واحد IT یا امنیت دانست. این موضوع همزمان به امنیت اطلاعات، حریم خصوصی، مالکیت فکری، انطباق، منابع انسانی، فرهنگ سازمانی و حتی بهرهوری مربوط میشود.
چرا هوش مصنوعی پنهان بهوجود میآید؟
در اغلب سازمانها، دلیل اصلی استفاده پنهان از AI سوءنیت کارکنان نیست. برعکس، معمولاً مسئله از جایی آغاز میشود که ابزار رسمی سازمان نیاز واقعی کارمند را برآورده نمیکند یا اصلاً ابزار مشخصی برای آن نیاز وجود ندارد. کارمندی که باید طی نیم ساعت گزارشی طولانی را خلاصه کند، ممکن است منتظر تصویب خرید یک ابزار رسمی نماند. توسعهدهندهای که با خطای پیچیدهای روبهرو شده احتمالاً قبل از تشکیل کمیته امنیتی، مسئله را در اولین دستیار هوشمندی که میشناسد وارد میکند. مدیر فروش نیز ممکن است برای تهیه سریع یک ارائه از همان حساب شخصیای استفاده کند که قبلاً برای کارهای روزمره داشته است.
این رفتار تا حد زیادی قابل پیشبینی است. وقتی فناوریای میتواند در چند دقیقه کاری را انجام دهد که قبلاً ساعتها زمان میبرد، منع مطلق آن بدون ارائه جایگزین معمولاً فقط استفاده را از دید سازمان خارج میکند. دادههای Netskope نیز همین واقعیت را نشان میدهند. در گزارش ۲۰۲۶ این شرکت، ۳۰ درصد کاربران AI تنها از برنامههای شخصی استفاده میکنند و ۱۴ درصد همزمان از ابزارهای سازمانی و شخصی بهره میبرند. فقط ۵۶ درصد کاربران AI بهطور کامل از برنامههای مدیریتشده سازمان استفاده میکنند. گزارش Netskope نتیجه میگیرد که Shadow AI برخلاف انتظار اولیه از بین نرفته و عملاً به بخشی پایدار از محیط سازمانی تبدیل شده است.
این نکته مهم است: هوش مصنوعی پنهان صرفاً نتیجه بیانضباطی کارکنان نیست؛ گاهی نشانه این است که سازمان از نیاز واقعی کارکنان عقب مانده است.
هوش مصنوعی پنهان فقط ChatGPT شخصی نیست
در نخستین ماههای موج هوش مصنوعی مولد، تصور Shadow AI نسبتاً ساده بود: کارمند بهجای حساب سازمانی، وارد یک چتبات عمومی میشود و اطلاعاتی را در آن وارد میکند. امروز دامنه بسیار گستردهتر شده است. Shadow AI میتواند شامل افزونه مرورگر، ابزار تولید تصویر، دستیار کدنویسی، سرویس ترجمه، ابزار خلاصهسازی PDF، API یک مدل زبانی، عامل هوشمند، سرور MCP یا حتی مدل محلی نصبشده روی دستگاه کارمند باشد.
مایکروسافت در توضیح ابزارهای جدید کشف Shadow AI خود، علاوه بر سرویسهایی مانند ChatGPT و Claude، به SaaS MCP serverها و چارچوبهای ارائهدهندگان مدل نیز اشاره میکند. این نشان میدهد مسئله دیگر فقط «یک وبسایت چت» نیست؛ شبکهای از ابزارها و اتصالها در حال شکلگیری است که ممکن است مستقیماً با داده و نرمافزارهای داخلی سازمان ارتباط برقرار کنند.
با گسترش عاملهای هوشمند، خطر نیز از «ارسال داده» فراتر رفته است. عاملی که فقط متن تولید میکند یک سطح ریسک دارد؛ عاملی که میتواند به ایمیل، فایلهای سازمانی، GitHub، CRM یا پایگاه داده متصل شود، علاوه بر خواندن اطلاعات میتواند اقدام نیز انجام دهد. Netskope در گزارش ۲۰۲۶ خود از افزایش چهاربرابری ترافیک MCP طی مدت کوتاهی خبر داده و هشدار میدهد که سازمانها اکنون باید علاوه بر جریان داده به بیرون، جریان اطلاعات و فرمانهایی را که از AI به سیستمهای داخلی بازمیگردند نیز کنترل کنند.
مهمترین ریسک: اطلاعاتی که نباید از سازمان خارج شوند
رایجترین سناریوی Shadow AI بسیار ساده است. کارمند میخواهد سریعتر کار کند و بخشی از اطلاعات داخلی را در یک ابزار عمومی قرار میدهد. این اطلاعات ممکن است در ظاهر حساس به نظر نرسند: چند خط کد، بخشی از قرارداد، متن ایمیل یک مشتری، گزارش فروش یا فایل اکسل. اما وقتی این قطعات کنار هم قرار میگیرند ممکن است اطلاعات مهمی درباره سازمان آشکار کنند.
Netskope گزارش کرده است که در سال ۲۰۲۵ تعداد رخدادهای نقض سیاست داده مرتبط با GenAI دو برابر شده و سازمان متوسط ماهانه ۲۲۳ رخداد شناساییشده داشته است. در همین دادهها، کد منبع ۴۲ درصد، دادههای تنظیمشده ۳۲ درصد و مالکیت فکری ۱۶ درصد از انواع اصلی اطلاعات حساس درگیر در این رخدادها بودهاند. مثال ملموسی که IBM در سپتامبر ۲۰۲۶ منتشر کرد بهخوبی مسئله را نشان میدهد: حتی یک تحلیلگر امنیت ممکن است برای رمزگشایی سریع یک دستور PowerShell، آن را در یک چتبات شخصی وارد کند؛ دستوری که میتواند شامل نام میزبان داخلی، نام حساب سرویس یا مسیرهای فایل باشد. IBM این نمونه را نشان میدهد تا تأکید کند Shadow AI حتی میتواند در تیمهای امنیتی نیز رخ دهد، یعنی همان افرادی که انتظار میرود بیش از بقیه نسبت به نشت داده حساس باشند.
آیا هر دادهای که وارد AI شود الزاماً «نشت» کرده است؟
نه. این موضوع باید با دقت بیشتری بیان شود. ارسال اطلاعات به یک ابزار AI لزوماً به این معنا نیست که داده عمومی شده یا به دست مهاجم رسیده است. سرویسهای مختلف سیاستهای متفاوتی برای نگهداری، آموزش مدل، امنیت، محل پردازش و نسخه سازمانی دارند. مسئله اصلی این است که اگر سازمان ابزار را ارزیابی نکرده باشد، ممکن است نداند که داده در کدام کشور پردازش میشود؛ چه مدت نگهداری میشود؛ آیا برای آموزش مدل استفاده میشود یا نه؛ چه اشخاص یا زیرپردازشگرانی به آن دسترسی دارند؛ و آیا شرایط استفاده با تعهدات قراردادی سازمان نسبت به مشتریان سازگار است یا خیر. به همین دلیل تفاوت مهمی میان یک سرویس سازمانی مدیریتشده و حساب شخصی وجود دارد، حتی اگر هر دو نام محصول یکسانی داشته باشند.
نظرسنجی ۲۰۲۶ Cybersecurity Insiders که توسط Netskope منتشر شده نشان میدهد فقط ۶ درصد سازمانها ادعا کردهاند دید کامل نسبت به استفاده AI در محیط خود دارند و ۸۸ درصد نمیتوانند حساب شخصی AI را بهطور قابل اعتماد از حساب سازمانی همان سرویس تشخیص دهند. یعنی ممکن است سازمان «ChatGPT را مجاز کرده باشد»، اما همچنان نداند کارمند از حساب سازمانی کنترلشده استفاده میکند یا حساب شخصی خودش.
ریسک مالکیت فکری؛ وقتی ایده، کد یا قرارداد وارد یک ابزار خارجی میشود
بعضی اطلاعات الزاماً «داده شخصی» نیستند، اما از نظر تجاری بسیار باارزشاند. کد منبع، طرح محصول جدید، الگوریتم اختصاصی، پیشنویس قرارداد، پیشنهاد مناقصه، برنامه قیمتگذاری یا نتایج تحقیق داخلی نمونههایی از مالکیت فکری سازمان هستند. اگر کارکنان چنین اطلاعاتی را بدون سیاست مشخص وارد ابزارهای خارجی کنند، سازمان ممکن است علاوه بر ریسک امنیتی با مسئله مالکیت، محرمانگی قراردادی و حقوق مشتری نیز مواجه شود. این موضوع برای شرکتهای دانشبنیان، نرمافزاری، مشاورهای، حقوقی و پژوهشی اهمیت بیشتری دارد؛ زیرا بخش بزرگی از دارایی آنها اساساً «اطلاعات» است.
یکی از دلایل اهمیت آمادگی داده برای هوش مصنوعی نیز همین است: سازمان باید پیش از گسترش استفاده از AI بداند چه دادههایی در اختیار دارد، کدام حساساند و چه سطحی از دسترسی برای هرکدام مجاز است. اگر طبقهبندی اطلاعات وجود نداشته باشد، انتظار اینکه کارمند در لحظه تصمیم بگیرد چه چیزی را میتواند وارد یک ابزار کند چندان واقعبینانه نیست.
ریسک بعدی: پاسخ اشتباه، اما با ظاهری قانعکننده
Shadow AI فقط مسئله نشت اطلاعات نیست. خروجی AI نیز میتواند مسئلهساز شود. وقتی ابزار رسمی سازمان انتخاب میشود، معمولاً حداقل میتوان نوع استفاده، کیفیت، محدودیت و فرایند کنترل خروجی را تعریف کرد. در استفاده پنهان، این سازوکار وجود ندارد. کارمند ممکن است خروجی یک مدل را بدون بررسی کافی وارد گزارش، قرارداد، کد یا تصمیم سازمانی کند. هرچه خروجی حرفهایتر به نظر برسد، احتمال اعتماد بیش از حد نیز بیشتر میشود. این خطر بهویژه زمانی مهم است که کارکنان تصور کنند «AI قبلاً بارها درست جواب داده، پس این بار هم درست است».
در محیط سازمانی باید میان کاربردهای کمریسک و پرریسک تفاوت قائل شد. استفاده از AI برای اصلاح لحن یک ایمیل با استفاده از آن برای تحلیل قرارداد، توصیه حقوقی یا تصمیم مالی یکسان نیست. در نتیجه سیاست AI نباید فقط بگوید «چه ابزارهایی مجازند»، بلکه باید مشخص کند چه نوع تصمیمهایی را نمیتوان صرفاً بر اساس خروجی AI گرفت.
ریسک انطباق و مقررات
اگر سازمان با دادههای مشتری، کارکنان، اطلاعات مالی یا دادههای تنظیمشده سروکار داشته باشد، استفاده غیررسمی از AI میتواند تعهدات قانونی یا قراردادی ایجاد کند. ممکن است قرارداد مشتری صریحاً انتقال داده به شخص ثالث را محدود کرده باشد. ممکن است محل جغرافیایی پردازش داده اهمیت داشته باشد یا سازمان ملزم به ثبت مسیر دسترسی به اطلاعات باشد. در چنین شرایطی، کارمندی که با نیت ساده «خلاصهکردن یک فایل» اطلاعات را در یک سرویس خارجی وارد میکند ممکن است ناخواسته فرایندی خارج از چارچوب رسمی ایجاد کند.
به همین دلیل Global Cybersecurity Outlook 2026 نشان میدهد توجه سازمانها به ارزیابی امنیت ابزارهای AI بهسرعت افزایش یافته است. سهم سازمانهایی که فرایند مشخصی برای بررسی امنیت ابزارهای AI دارند از ۳۷ درصد در ۲۰۲۵ به ۶۴ درصد در ۲۰۲۶ رسیده است. این رشد نشان میدهد بازار در حال عبور از مرحله «آیا از AI استفاده کنیم؟» به مرحله «چگونه AI را تحت کنترل و مسئولیتپذیری استفاده کنیم؟» است.
آیا راهحل این است که AI را کاملاً ممنوع کنیم؟
در اغلب سازمانها، نه. ممنوعیت کامل شاید در بعضی محیطهای بسیار حساس یا برای برخی دادههای مشخص منطقی باشد، اما بهعنوان سیاست عمومی اغلب مشکل را حل نمیکند. اگر کارکنان احساس کنند AI واقعاً کارشان را سریعتر و بهتر میکند، احتمال دارد استفاده ادامه پیدا کند؛ فقط از حساب شخصی، دستگاه شخصی یا ابزاری انجام شود که سازمان دید کمتری روی آن دارد. به همین دلیل، سیاستی که فقط بر ممنوعیت متکی باشد ممکن است Shadow AI را پنهانتر کند.
تجربه کشورها و سازمانهایی که استفاده ابزارهای مدیریتشده را گسترش دادهاند نیز همین را نشان میدهد. Netskope در گزارش ژاپن ۲۰۲۶ مشاهده کرده است با هدایت کاربران به ابزارهای سازمانی، سهم استفاده از AI مدیریتشده به ۷۹ درصد رسیده و استفاده صرف از برنامههای شخصی به ۱۱ درصد کاهش یافته است. این مثال نشان میدهد ارائه یک مسیر رسمی و آسان میتواند از سیاست صرفاً بازدارنده مؤثرتر باشد.
سیاست مناسب AI باید چه شکلی داشته باشد؟
سیاست خوب باید بهاندازه کافی روشن باشد که کارمند بتواند در لحظه تصمیم بگیرد، اما آنقدر پیچیده نباشد که کسی آن را نخواند. بهجای سندی طولانی پر از اصطلاحات حقوقی، میتوان سیاست را حول چند اصل عملی طراحی کرد.
اول مشخص شود چه ابزارهایی مجازند. سازمان لازم نیست دهها سرویس مختلف را تأیید کند؛ چند ابزار رسمی که نیازهای اصلی کارکنان را پوشش دهند معمولاً شروع بهتری است.
دوم مشخص شود چه نوع اطلاعاتی نباید وارد ابزارهای عمومی شوند؛ برای مثال اطلاعات مشتری، داده شخصی، رمزها، کلیدهای API، قرارداد محرمانه یا کد اختصاصی.
سوم باید سطح استفاده تعریف شود. برای بعضی کارها AI میتواند آزادانه بهعنوان دستیار استفاده شود، برای بعضی نیاز به بازبینی انسان دارد و بعضی تصمیمها نباید به AI واگذار شوند.
چهارم باید فرایندی ساده برای پیشنهاد ابزار جدید وجود داشته باشد. اگر کارکنان برای بررسی یک سرویس تازه مجبور باشند ماهها منتظر بمانند، احتمال استفاده پنهان افزایش پیدا میکند.
پنجم، سیاست باید با آموزش همراه باشد. بسیاری از نقضهای داده از سوءنیت ناشی نمیشوند، بلکه از این تصور ناشی میشوند که «این چند خط اطلاعات حساس نیست».
از کارمند انتظار نداشته باشید متخصص امنیت باشد
یکی از خطاهای رایج این است که سازمان سیاستی صادر کند و تمام مسئولیت را روی کارمند بگذارد. مثلاً «اطلاعات حساس را در ابزارهای AI وارد نکنید.» مشکل اینجاست که مفهوم اطلاعات حساس همیشه برای همه یکسان نیست. آیا شماره مشتری حساس است؟ آیا نام پروژه محرمانه است؟ آیا بخشی از کد بدون نام محصول قابل ارسال است؟
هرچه تصمیم پیچیدهتر باشد، احتمال خطای انسانی بیشتر میشود. بهتر است سازمان تا حد امکان کنترل فنی را کنار سیاست انسانی قرار دهد؛ برای نمونه محدودکردن ابزارهای غیرمجاز، استفاده از DLP، مدیریت مرورگر، کنترل سطح دسترسی، ثبت لاگ و تفکیک حساب سازمانی و شخصی. Netskope گزارش کرده در سال ۲۰۲۶ هنوز ۵۰ درصد سازمانهای بررسیشده سیاست قابل اعمال برای حفاظت از داده در برنامههای GenAI ندارند. در نتیجه بخش بزرگی از کنترل همچنان بر اعتماد به رفتار کاربر متکی است. سیاست بدون امکان اجرا، بیشتر توصیه است تا کنترل.
آیا باید فعالیت کارکنان را دائماً پایش کرد؟
حکمرانی AI به معنی نظارت نامحدود بر کارکنان نیست. هدف باید شناخت الگوی استفاده و ریسک باشد، نه کنترل رفتار شخصی افراد بیش از حد لازم. سازمان باید بداند چه سرویسهایی در شبکه استفاده میشوند، چه دستههایی از داده ممکن است منتقل شوند و آیا حسابهای شخصی در فعالیتهای کاری استفاده میشوند. اما این نظارت باید متناسب، شفاف و سازگار با قوانین و سیاستهای حریم خصوصی کارکنان باشد.
در عمل، بهتر است تمرکز بیشتر روی داده و سرویس باشد تا محتوای شخصی افراد. برای مثال سازمان میتواند تشخیص دهد که یک فایل دارای الگوی اطلاعات حساس در حال ارسال به سرویس غیرمجاز است، بدون اینکه تمام فعالیت دیجیتال کارمند را به شکل نامتناسب ثبت کند.
نقش مدیران واحدها از IT کمتر نیست
هوش مصنوعی پنهان اگر فقط پروژه واحد فناوری باشد بهسختی کنترل میشود. کارکنان یک واحد معمولاً برای حل مسئلههای همان واحد به ابزار AI روی میآورند. واحد بازاریابی نیازهایی دارد که مدیر فناوری ممکن است از آنها بیخبر باشد؛ همین موضوع درباره فروش، منابع انسانی، مالی و توسعه محصول نیز صادق است. بنابراین مدیر هر واحد باید بتواند پاسخ دهد: کارکنان من برای چه فعالیتهایی از AI استفاده میکنند؟ چه ابزارهایی واقعاً بهرهوری ایجاد کردهاند؟ چه دادههایی در این فرایند وارد میشوند؟ و کدام کاربردها ارزش آن را دارند که به یک راهکار رسمی تبدیل شوند؟
این نگاه Shadow AI را از یک «رفتار ممنوع کارکنان» به یک منبع اطلاعات مدیریتی تبدیل میکند. اگر ده نفر در واحدی بهطور مستقل از یک ابزار برای یک کار مشابه استفاده میکنند، شاید مسئله اصلی این نباشد که آنها قانون را دور زدهاند؛ شاید سازمان یک نیاز مشترک و حلنشده دارد.
Shadow AI میتواند سرنخی برای تحول سازمان باشد
در نگاه اول، هوش مصنوعی پنهان یک ریسک است. اما اگر درست تحلیل شود، میتواند نشان دهد کارکنان در کدام بخشها بیشترین نیاز به اتوماسیون یا کمک هوشمند دارند. فرض کنید چند نفر از کارکنان بهطور مستقل برای خلاصهکردن قراردادها از AI استفاده میکنند. این رفتار ممکن است نشان دهد فرایند فعلی بررسی اسناد کند و وقتگیر است. یا اگر تیم پشتیبانی مدام پاسخهای اولیه را با یک مدل عمومی تولید میکند، شاید سازمان ظرفیت ایجاد یک دستیار رسمی متصل به دانش داخلی خود را داشته باشد.
در چنین شرایطی، کشف Shadow AI فقط به مسدودکردن ابزار ختم نمیشود؛ میتواند به شناسایی فرصتهای واقعی کاربرد هوش مصنوعی در کسبوکار منجر شود. این رویکرد، تفاوت میان «امنیت بهعنوان مانع» و «امنیت بهعنوان بخشی از طراحی راهکار» است.
آیا همه کارکنان باید به یک ابزار AI دسترسی داشته باشند؟
لزومی ندارد. نیاز واحد حقوقی با تیم طراحی یا برنامهنویسی یکسان نیست. بعضی کارکنان ممکن است فقط به قابلیت تولید متن عمومی نیاز داشته باشند، در حالی که گروهی دیگر باید به داده سازمانی یا کد دسترسی داشته باشند. مدل مناسبتر میتواند مبتنی بر سطح دسترسی باشد. مثلاً:
- ابزار عمومی سازمانی برای کارهای کمریسک؛
- محیط امنتر برای اطلاعات داخلی؛
- ابزار تخصصی برای توسعهدهندگان؛
- دسترسی محدود به داده حساس؛
- و تأیید ویژه برای عاملهایی که قادر به انجام عملیات هستند.
هرچه قابلیت AI از «پیشنهاد دادن» به سمت «اقدام کردن» حرکت کند، اهمیت این سطوح بیشتر میشود.
خطر تازه: عاملهایی که فقط داده نمیخوانند، عمل هم میکنند
با گسترش Agentic AI، مرز Shadow AI تغییر کرده است. ممکن است توسعهدهنده عاملی را نصب کند که اجازه دارد مخزن کد را بخواند، فایل ایجاد کند یا دستور اجرا کند. کارمند دیگری ابزار اتوماسیونی را به Gmail یا CRM متصل کند. در این موارد، مسئله دیگر فقط محرمانگی اطلاعات نیست. سیستم میتواند اشتباه کند، فرمان مخرب دریافت کند یا با سطح دسترسی بیش از نیاز فعالیت کند. Netskope در گزارش AI 2026 میگوید امنیت سازمانی باید از کنترل یکطرفه داده به سمت نظارت بر تعامل دوطرفه عاملها حرکت کند؛ بهویژه با رشد ابزارهای کدنویسی عاملمحور و MCP. به همین دلیل سیاست AI آینده باید فقط فهرست «چتباتهای مجاز» نباشد. باید درباره اتصال، سطح دسترسی و توان انجام اقدام نیز تصمیم بگیرد.
چگونه Shadow AI را بدون متوقفکردن نوآوری مدیریت کنیم؟
برای بیشتر سازمانها، یک رویکرد مرحلهای منطقیتر از ممنوعیت یا آزادی کامل است. ابتدا باید بدانید واقعاً چه اتفاقی در سازمان میافتد. کدام ابزارها استفاده میشوند، در کدام واحدها و برای چه کارهایی. بدون دید، سیاستگذاری بر اساس حدس انجام میشود. بعد ابزارها را بر اساس ریسک طبقهبندی کنید. همه سرویسها یکسان نیستند و همه کاربردها نیز یک سطح حساسیت ندارند.
در گام بعدی، چند ابزار رسمی و قابل استفاده در اختیار کارکنان قرار دهید. اگر گزینه رسمی ضعیفتر یا دشوارتر از ابزار شخصی باشد، کاربران به مسیر غیررسمی بازمیگردند. سپس سیاست داده و سطح دسترسی را مشخص کنید و در کنار آن آموزش کوتاه و عملی ارائه دهید. در نهایت، استفاده AI باید مرتب بازبینی شود. ابزارهایی که امروز مناسب هستند ممکن است فردا تغییر کنند و کاربردهایی که امروز آزمایشیاند ممکن است به بخش اصلی عملیات تبدیل شوند. این موضوع باید مثل حکمرانی مداوم فناوری دیده شود، نه پروژهای که یک بار تمام میشود.
یک چارچوب ساده برای مدیر
اگر مدیر هستید و نمیدانید از کجا شروع کنید، پنج پرسش میتواند تصویر اولیه خوبی به شما بدهد:
| پرسش | اگر پاسخ «نمیدانم» باشد |
|---|---|
| کارکنان از چه ابزارهای AI استفاده میکنند؟ | Shadow AI شما قابل مشاهده نیست |
| چه دادههایی وارد این ابزارها میشود؟ | ریسک داده قابل اندازهگیری نیست |
| کدام ابزارها تأیید رسمی دارند؟ | کارکنان مرز مجاز و غیرمجاز را نمیدانند |
| چه کسی استفاده حساس را بازبینی میکند؟ | مسئولیت خروجی نامشخص است |
| مسیر درخواست ابزار جدید چیست؟ | احتمال استفاده پنهان افزایش مییابد |
اگر سازمان به چند مورد از این پرسشها پاسخ روشن ندارد، لزوماً به معنای بحران امنیتی نیست؛ اما نشان میدهد استفاده از AI سریعتر از ساختار حکمرانی سازمان رشد کرده است.
چه زمانی استفاده شخصی AI کمخطر است؟
نباید هر استفاده شخصی را تهدید بزرگ تلقی کرد. اگر کارمند برای ایدهپردازی عمومی، بازنویسی متنی غیرمحرمانه یا یادگیری یک مفهوم از ابزار شخصی استفاده کند و هیچ داده سازمانی وارد آن نشود، ریسک بسیار متفاوتی از بارگذاری فایل مشتری یا کد داخلی دارد. سیاست خوب باید این تفاوت را بپذیرد. اگر تمام کاربردها بهطور یکسان ممنوع شوند، کارکنان نیز ممکن است سیاست را غیرواقعی بدانند و آن را جدی نگیرند. بهتر است مرزها بر اساس داده، نوع وظیفه و پیامد خطا تعریف شوند. این همان منطقی است که در هوش مصنوعی برای کسبوکار نیز باید رعایت شود: AI نه ذاتاً مجاز است و نه ذاتاً خطرناک؛ ارزش و ریسک آن به کاربرد مشخص وابسته است.
Shadow AI مسئله موقتی نیست
در سالهای نخست گسترش GenAI، برخی مدیران تصور میکردند با خرید نسخه سازمانی چند ابزار، استفاده پنهان بهتدریج از بین خواهد رفت. اما دادههای جدید تصویر متفاوتی ارائه میکنند. Netskope در گزارش ۲۰۲۶ میگوید کاهش استفاده از ابزارهای شخصی در اوایل ۲۰۲۶ متوقف شده و سپس اندکی معکوس شده است. به تعبیر گزارش، سازمانها به این نتیجه رسیدهاند که انتقال تمام کاربران و تمام کاربردها به پلتفرمهای مدیریتشده واقعبینانه نیست و بخشی از راهبرد باید بر ایجاد Guardrail برای استفاده شخصی متمرکز شود. این نتیجه احتمالاً واقعبینانهتر است.
فناوری AI با سرعتی عرضه میشود که واحد IT نمیتواند هر هفته تمام ابزارهای جدید را بررسی و تأیید کند. کارکنان نیز همچنان ابزارهای تازه را امتحان خواهند کرد. پس هدف نهایی نباید «صفر کردن Shadow AI» باشد. هدف باید این باشد که سازمان بداند کدام استفادهها واقعاً خطرناکاند، کدامها قابل تحملاند و چگونه استفاده ارزشمند را به مسیر رسمی منتقل کند.
جمعبندی
هوش مصنوعی پنهان پدیدهای است که از شکاف میان سرعت پذیرش فناوری توسط کارکنان و سرعت سیاستگذاری سازمان شکل میگیرد. کارکنان معمولاً برای دورزدن سازمان به AI روی نمیآورند؛ آنها میخواهند سریعتر بنویسند، تحلیل کنند، برنامهنویسی کنند یا مسئلهای را حل کنند. اما اگر این فعالیت بدون دید و چارچوب انجام شود، ممکن است داده مشتری، مالکیت فکری، کد، اطلاعات شخصی یا تصمیم سازمانی در معرض ریسک قرار گیرد.
پاسخ مناسب نه بیتفاوتی است و نه ممنوعیت کورکورانه. سازمان باید استفاده AI را ببیند، ابزارهای مناسب در اختیار کارکنان قرار دهد، اطلاعات را طبقهبندی کند، مرزهای روشن بسازد و برای ابزارهای تازه مسیر تأیید سریعی ایجاد کند. در واقع بهترین سیاست Shadow AI سیاستی نیست که کارکنان را از استفاده از هوش مصنوعی بترساند. سیاست خوب باید کمک کند کارمند در لحظهای که میخواهد از AI استفاده کند بداند:چه چیزی را میتوانم وارد کنم، از کدام ابزار استفاده کنم، و در چه مرحلهای باید انسان دیگری خروجی را بررسی کند؟
اگر پاسخ این سه پرسش روشن باشد، سازمان میتواند هم از بهرهوری هوش مصنوعی استفاده کند و هم بخش مهمی از ریسک آن را کنترل کند.
پرسشهای متداول
هوش مصنوعی پنهان یا Shadow AI چیست؟
هوش مصنوعی پنهان به استفاده از ابزارها، حسابها یا عاملهای AI خارج از چارچوب رسمی، تأیید یا نظارت سازمان گفته میشود. این استفاده میتواند از حساب شخصی یک چتبات تا ابزار توسعه، افزونه مرورگر یا عامل متصل به داده سازمان را شامل شود.
آیا استفاده از ChatGPT شخصی در محل کار Shadow AI محسوب میشود؟
اگر سازمان استفاده از حساب شخصی را تأیید و مدیریت نکرده باشد، معمولاً بله. البته میزان ریسک به نوع اطلاعاتی بستگی دارد که کاربر وارد ابزار میکند.
مهمترین خطر Shadow AI چیست؟
نشت یا انتقال کنترلنشده اطلاعات حساس یکی از مهمترین خطرهاست. گزارش Global Cybersecurity Outlook 2026 نیز نشت داده مرتبط با GenAI را مهمترین نگرانی پاسخدهندگان درباره امنیت AI معرفی کرده است.
آیا باید استفاده کارکنان از ابزارهای AI را ممنوع کنیم؟
معمولاً ممنوعیت کامل بهترین راه نیست. ارائه ابزار رسمی، سیاست روشن، آموزش و کنترل فنی میتواند استفاده پرریسک را کاهش دهد بدون اینکه مزایای AI از بین برود.
چه اطلاعاتی نباید در ابزارهای AI عمومی وارد شود؟
اطلاعات شخصی و تنظیمشده، کد محرمانه، قراردادها، اسرار تجاری، رمزها، کلیدهای دسترسی و هر اطلاعاتی که سازمان یا مشتری آن را محرمانه میداند باید بر اساس سیاست مشخص مدیریت شود.
چه کسی مسئول مدیریت Shadow AI است؟
این موضوع فقط مسئولیت واحد IT نیست. امنیت، فناوری، حقوقی، منابع انسانی و مدیران واحدهای کسبوکار باید در تعریف سیاست و کاربردهای مجاز همکاری کنند.